Hướng Dẫn Sử Dụng Burp Suite Toàn Diện Cho Người Mới Bắt Đầu
Khám phá hướng dẫn sử dụng Burp Suite chi tiết, từ cài đặt trên Linux đến các chức năng cốt lõi giúp bạn kiểm tra bảo mật ứng dụng web hiệu quả. Bắt đầu hành trình làm chủ công cụ pentest hàng đầu ngay hôm nay!
Mục lục
Trong bối cảnh an ninh mạng ngày càng trở nên quan trọng, việc nắm vững các công cụ hỗ trợ kiểm thử và đánh giá lỗ hổng là điều cần thiết. Burp Suite nổi lên như một giải pháp mạnh mẽ, được tin dùng bởi các chuyên gia bảo mật trên toàn thế giới. Bài viết này sẽ cung cấp một hướng dẫn sử dụng Burp Suite chi tiết, từ bước cài đặt cơ bản đến cách khai thác các tính năng chuyên sâu, giúp bạn tự tin hơn trong việc bảo vệ ứng dụng web.
Burp Suite là gì và vai trò của nó trong an ninh mạng
Burp Suite là một bộ công cụ tích hợp, hoạt động như một proxy trung gian, cho phép người dùng chặn, kiểm tra, sửa đổi và phân tích lưu lượng truy cập HTTP/HTTPS giữa trình duyệt và máy chủ web. Về bản chất, nó là một trợ thủ đắc lực cho các chuyên gia bảo mật (pentester) và lập trình viên trong việc:
- Phát hiện lỗ hổng bảo mật: Tìm kiếm các điểm yếu tiềm ẩn như SQL Injection (SQLi), Cross-Site Scripting (XSS), và nhiều loại tấn công khác.
- Đánh giá mức độ an toàn: Kiểm tra tính vững chắc của ứng dụng web trước các mối đe dọa.
- Tùy chỉnh thử nghiệm: Cấu hình linh hoạt để phù hợp với từng mục tiêu kiểm thử cụ thể.
Với hơn 40.000 người dùng trên toàn cầu, Burp Suite được công nhận là một trong những trình quét lỗ hổng bảo mật web phổ biến và hiệu quả nhất hiện nay. Nó cung cấp một hệ sinh thái các công cụ mạnh mẽ, có thể mở rộng thông qua các tính năng tùy chọn, giúp nâng cao đáng kể hiệu suất kiểm thử ứng dụng web.
Điều kiện cần thiết để cài đặt Burp Suite trên Linux
Trước khi tiến hành cài đặt, việc đảm bảo hệ thống Linux của bạn được cập nhật đầy đủ là vô cùng quan trọng. Điều này không chỉ giúp đảm bảo tính tương thích mà còn vá các lỗ hổng bảo mật hệ thống có thể ảnh hưởng đến quá trình hoạt động của Burp Suite. Các lệnh cập nhật phổ biến bao gồm:
- Trên các bản phân phối dựa trên Ubuntu và Debian:
sudo apt update && sudo apt upgrade -y - Trên Arch Linux và các bản phân phối tương tự:
sudo pacman -Syu - Trên RHEL và Fedora:
sudo dnf upgrade
Sau khi hoàn tất quá trình cập nhật và nâng cấp hệ thống, bạn đã sẵn sàng để thực hiện các bước tiếp theo trong việc hướng dẫn cài đặt Burp Suite.
Các bước tải và cài đặt Burp Suite trên Linux
Để bắt đầu quá trình cài đặt, bạn cần tải xuống phiên bản Burp Suite phù hợp từ trang web chính thức của PortSwigger. Phiên bản Community Edition hoàn toàn miễn phí và là lựa chọn lý tưởng cho những ai mới làm quen với lĩnh vực bug bounty và bảo mật ứng dụng.
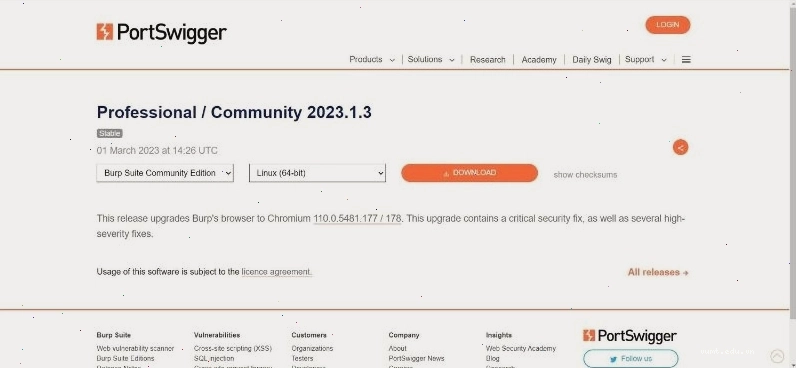
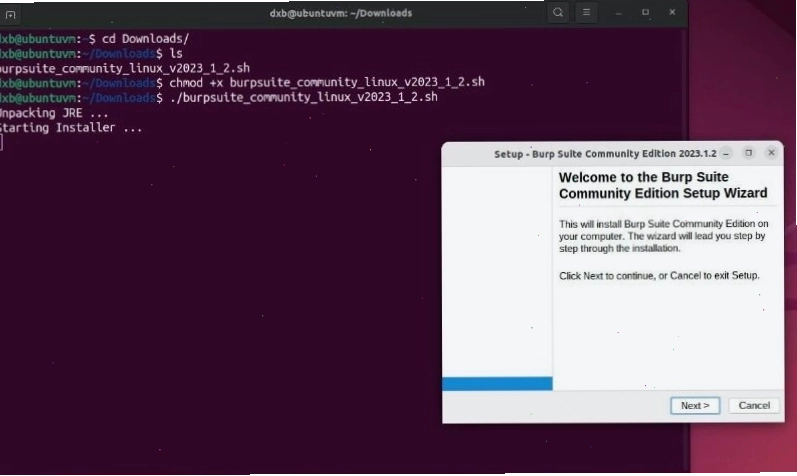
Sau khi quá trình tải xuống hoàn tất, bạn cần thực hiện các lệnh sau trong terminal:
- Di chuyển đến thư mục chứa tệp đã tải xuống bằng lệnh
cd. Ví dụ:cd ~/Downloads - Cấp quyền thực thi cho tệp cài đặt:
chmod +x burpsuite_community_linux*.sh - Chạy tệp cài đặt:
./burpsuite_community_linux*.sh
Trình cài đặt sẽ hiển thị, cho phép bạn tùy chỉnh các tùy chọn cài đặt theo ý muốn. Sau khi hoàn tất, bạn có thể tìm thấy Burp Suite trong ngăn ứng dụng hoặc thêm nó vào thanh công cụ để truy cập nhanh chóng.
Thiết lập trình duyệt web để hoạt động với Burp Suite
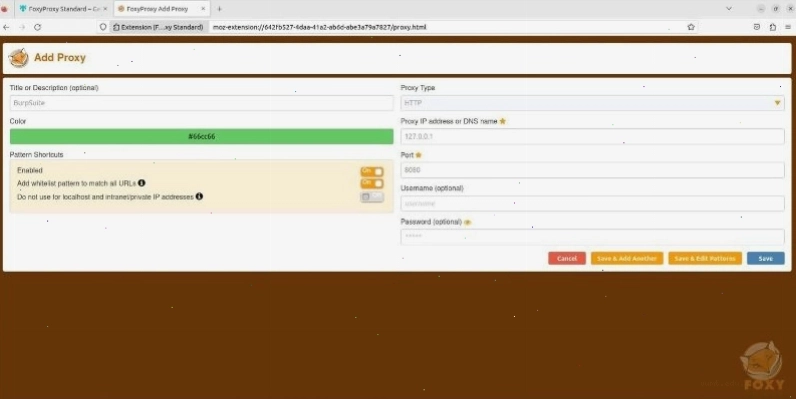
Burp Suite hoạt động hiệu quả nhất khi nó có thể giao tiếp chính xác với trình duyệt web của bạn. Quá trình này thường liên quan đến việc cấu hình proxy trong trình duyệt để trỏ về địa chỉ và cổng mà Burp Suite đang lắng nghe (mặc định là 127.0.0.1:8080).
Đối với Mozilla Firefox, bạn có thể thực hiện các bước sau:
- Mở Firefox, vào Settings (hoặc Preferences).
- Cuộn xuống phần Network Settings và chọn Settings....
- Trong cửa sổ Network Settings, chọn Manual proxy configuration.
- Điền
127.0.0.1vào ô HTTP Proxy và8080vào ô Port. - Tick chọn ô Use this proxy server for all protocols.
- Nhấn OK để lưu cấu hình.
Sau khi hoàn tất, mọi yêu cầu web từ trình duyệt Firefox của bạn sẽ được chuyển tiếp qua Burp Suite, cho phép bạn bắt đầu quá trình kiểm thử.
Khám phá các chức năng cốt lõi của Burp Suite
Burp Suite cung cấp một bộ công cụ mạnh mẽ, mỗi công cụ phục vụ một mục đích cụ thể trong quy trình kiểm thử bảo mật. Dưới đây là một số chức năng chính:
Proxy Server: Cửa ngõ giao tiếp
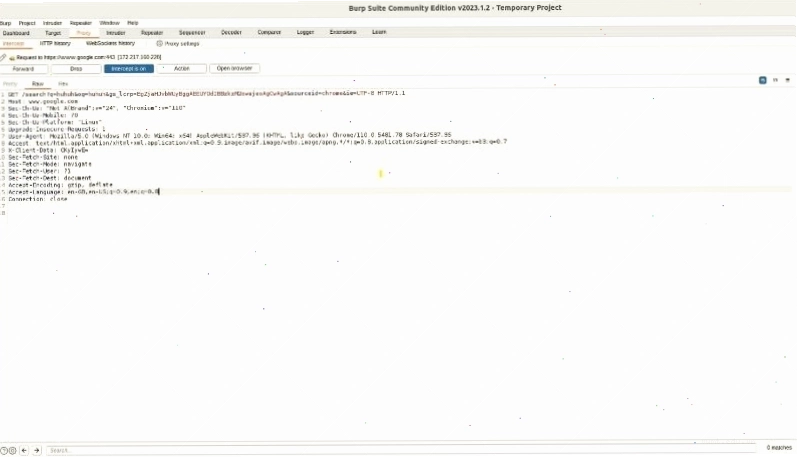
Đây là module trung tâm của Burp Suite, đóng vai trò là một proxy HTTP/S. Nó cho phép bạn:
- Chặn và xem lưu lượng: Bắt giữ tất cả các yêu cầu (requests) và phản hồi (responses) giữa trình duyệt và máy chủ.
- Sửa đổi dữ liệu: Thay đổi nội dung của các yêu cầu hoặc phản hồi trước khi chúng được gửi đi hoặc trả về.
- Theo dõi luồng dữ liệu: Hiểu rõ cách ứng dụng web hoạt động và giao tiếp.
Repeater: Thử nghiệm và lặp lại yêu cầu
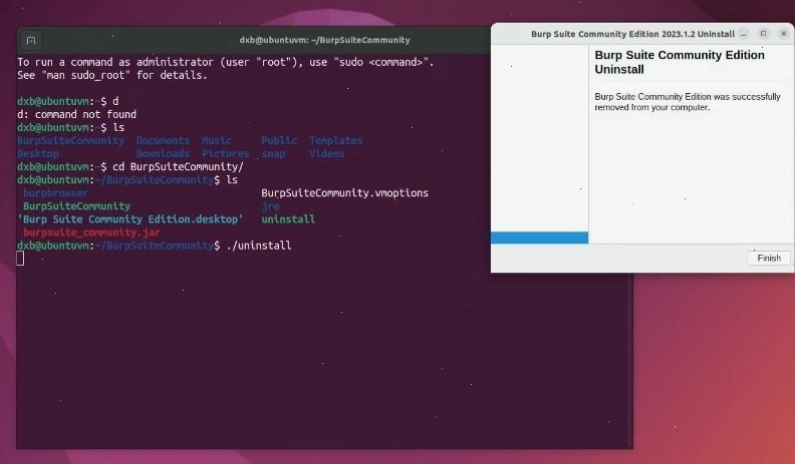
Module Repeater cho phép bạn gửi lại một yêu cầu HTTP đã được bắt giữ nhiều lần, đồng thời sửa đổi các tham số khác nhau để quan sát phản hồi của máy chủ. Điều này cực kỳ hữu ích cho việc:
- Kiểm thử brute-force đơn giản: Thử các giá trị khác nhau cho một tham số.
- Tinh chỉnh yêu cầu: Điều chỉnh các header, body hoặc phương thức HTTP.
- Xác minh lỗ hổng: Kiểm tra xem một thay đổi nhỏ có dẫn đến kết quả bất thường hay không.
Decoder: Giải mã và mã hóa dữ liệu
Chức năng Decoder hỗ trợ bạn giải mã (decode) và mã hóa (encode) các chuỗi dữ liệu theo nhiều định dạng khác nhau như URL, HTML, Base64, Hex, v.v. Điều này rất quan trọng khi làm việc với dữ liệu được truyền tải qua các giao thức web, giúp bạn hiểu rõ nội dung thực tế hoặc chuẩn bị dữ liệu cho các thử nghiệm.
Comparer: So sánh sự khác biệt
Comparer là một công cụ mạnh mẽ để phân biệt sự khác nhau giữa hai hoặc nhiều phần dữ liệu, chẳng hạn như hai yêu cầu HTTP, hai phản hồi, hoặc hai tệp. Bằng cách hiển thị các điểm khác biệt một cách trực quan, bạn có thể nhanh chóng xác định những thay đổi quan trọng trong quá trình kiểm thử.
Web spider: Khám phá cấu trúc website
Tính năng Web spider (hoặc Crawler) tự động duyệt qua một ứng dụng web để xây dựng bản đồ cấu trúc của nó. Nó giúp bạn xác định các trang, các điểm cuối (endpoints) và các tài nguyên mà ứng dụng cung cấp, từ đó cung cấp cái nhìn tổng quan về phạm vi tấn công tiềm năng.
Lợi ích khi sử dụng Burp Suite trong kiểm thử bảo mật
Việc tích hợp Burp Suite vào quy trình làm việc mang lại nhiều lợi ích thiết thực:
- Nâng cao hiệu quả phát hiện lỗ hổng: Với các công cụ chuyên dụng, việc tìm ra các điểm yếu trở nên nhanh chóng và chính xác hơn.
- Tiết kiệm thời gian và công sức: Tự động hóa nhiều tác vụ lặp đi lặp lại, cho phép chuyên gia tập trung vào các phân tích phức tạp hơn.
- Cải thiện kỹ năng chuyên môn: Quá trình sử dụng và khám phá các tính năng của Burp Suite giúp nâng cao trình độ và kiến thức về bảo mật web.
- Tăng cường bảo mật cho ứng dụng: Giúp doanh nghiệp và cá nhân chủ động phòng ngừa, giảm thiểu rủi ro bị tấn công mạng.
Burp Suite không chỉ là một công cụ mà còn là một hệ sinh thái toàn diện, hỗ trợ đắc lực cho mọi giai đoạn của quá trình kiểm thử bảo mật ứng dụng web.
Lời khuyên khi sử dụng Burp Suite
Để tối ưu hóa việc sử dụng Burp Suite, bạn nên:
- Bắt đầu với phiên bản Community: Làm quen với các chức năng cơ bản trước khi xem xét nâng cấp lên phiên bản trả phí.
- Tham khảo tài liệu chính thức: Trang web của PortSwigger cung cấp rất nhiều tài liệu, hướng dẫn và bài viết hữu ích.
- Thực hành thường xuyên: Áp dụng kiến thức vào các bài tập thực hành trên các nền tảng lab an toàn (ví dụ: OWASP Juice Shop).
- Luôn cập nhật: Theo dõi các bản cập nhật mới nhất của Burp Suite để tận dụng các tính năng và bản vá bảo mật.
Việc nắm vững hướng dẫn sử dụng Burp Suite sẽ là một lợi thế lớn, giúp bạn trở thành một chuyên gia bảo mật ứng dụng web vững chắc trong thị trường công nghệ đầy biến động.
Bình luận